[align=center]Variant of the Zeusbot / SpyEye Bot that uses a peer-to-peer network model[/align]
Cybercriminals are using a modified version of Zeusbot/SpyEye, which uses a peer-to-peer architectural network, rather than a simple bot and command control system server, making the zombie network much harder to take down at the source.
Symantec warned that Zeus is very popular in the cybercriminal world because it is capable of stealing a wide variety of
information, documents and login information from infected systems.
For many years it was the favorite weapon of most fraudsters targeting the source code of online banking systems.
The Trojan was posted on Internet forums last year, opening the way for many third parties for modifications and improvements.
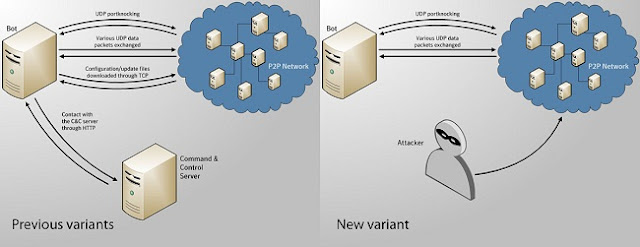
Previously, P2P was used to communicate between collecting bots for any changes in the server URL (command control).
Other techniques have also been used, such as determining the programming of URLs to be used on specific dates in case a bot loses complete contact.
However, a new variant recently detected by antivirus
Symantec .
Each peer in the zombie network can act as a C&C server, while representing only a single unit
Other changes noted by
Symantec, include greater use of
UDP instead of
TCP to make it harder to track and dump data exchanges, and modifications to the compression and encryption used.
Before
Image unavailable (removed by its host)
After
Image unavailable (removed by its host)
Each bot is a web server
As explained above, the control messages that were previously handled by the C&C server are now handled by other peers in the zombie network.
These messages are exchanged via the HTTP protocol, so the bot was updated to include nginx, an open source, minimal web server. With this, each bot is capable of handling HTTP requests, which means it can perform C&C functions.
Image unavailable (removed by its host)
The old standard version used HTTP POST requests to C&C servers
Image unavailable (removed by its host)
The new version sends POST requests to a peer, using a random TCP port
Source
[align=center]Variante du Zeusbot / SpyEye Bot qui utilise un modèle de réseau p2p[/align]
Les cybercriminels utilisent une version modifiée de Zeusbot/SpyEye, qui utilise un réseau architecturale peer-to-peer, plutôt que d'un simple bot et d'une commande de contrôle du système serveur, rendant le réseau de zombies beaucoup plus difficile à prendre à la source.
Symantec a mis en garde, Zeus est très populaire dans le monde cybercriminel, car il est capable de voler une grande variété d'
informations, de documents et les informations de connexion de systèmes infectés.
Depuis de nombreuses années il était l'arme favorite de la la plupart des fraudeurs qui ciblent le code source du système bancaires en ligne.
Le cheval de Troie a été publié sur des forums Internet l'année dernière, ouvrant ainsi la voie à de nombreux tiers pour des modifications et améliorations.
Auparavant, le P2P a été utilisé pour communiquer entre les robots collecteurs pour tout les changements dans l'URL du serveur (commande de contrôle).
D'autres techniques ont également été utilisés, tels que la détermination de la programmation des URL pour être utilisé à des dates précises dans le cas où un bot perd complètement le contact.
Toutefois, une nouvelle variante récemment détecté par les antivirus
Symantec .
Chaque pair dans le réseau de zombies peut agir comme un serveur C & C, alors qu'il ne représente qu'une seule unité
D'autres changements constatés par
Symantec, comprennent une plus grande utilisation de l'
UDP au lieu de
TCP pour rendre plus difficile à suivre et à vider les échanges de données, et les modifications à la compression et le cryptage utilisé.
Avant
 Après
 Chaque robot est un serveur Web
Comme il est expliqué ci-dessus, les messages de contrôle qui ont été précédemment traitées par le serveur C & C sont maintenant gérées par les autres pairs du réseau de zombies.
Ces messages sont échangés via le protocole HTTP, de sorte que le bot a été mis à jour afin d'inclure nginx, un open source, le serveur Web minimal. Avec cela, chaque bot est capable de traiter les requêtes HTTP, ce qui signifie qu'il peut exécuter les fonctionnalités de C & C.
 L'ancienne version standard utilisés requêtes HTTP POST à C & C serveurs
 La nouvelle version envoie des requêtes POST à un pair, en utilisant un port TCP aléatoire
Source


 Everything for PC